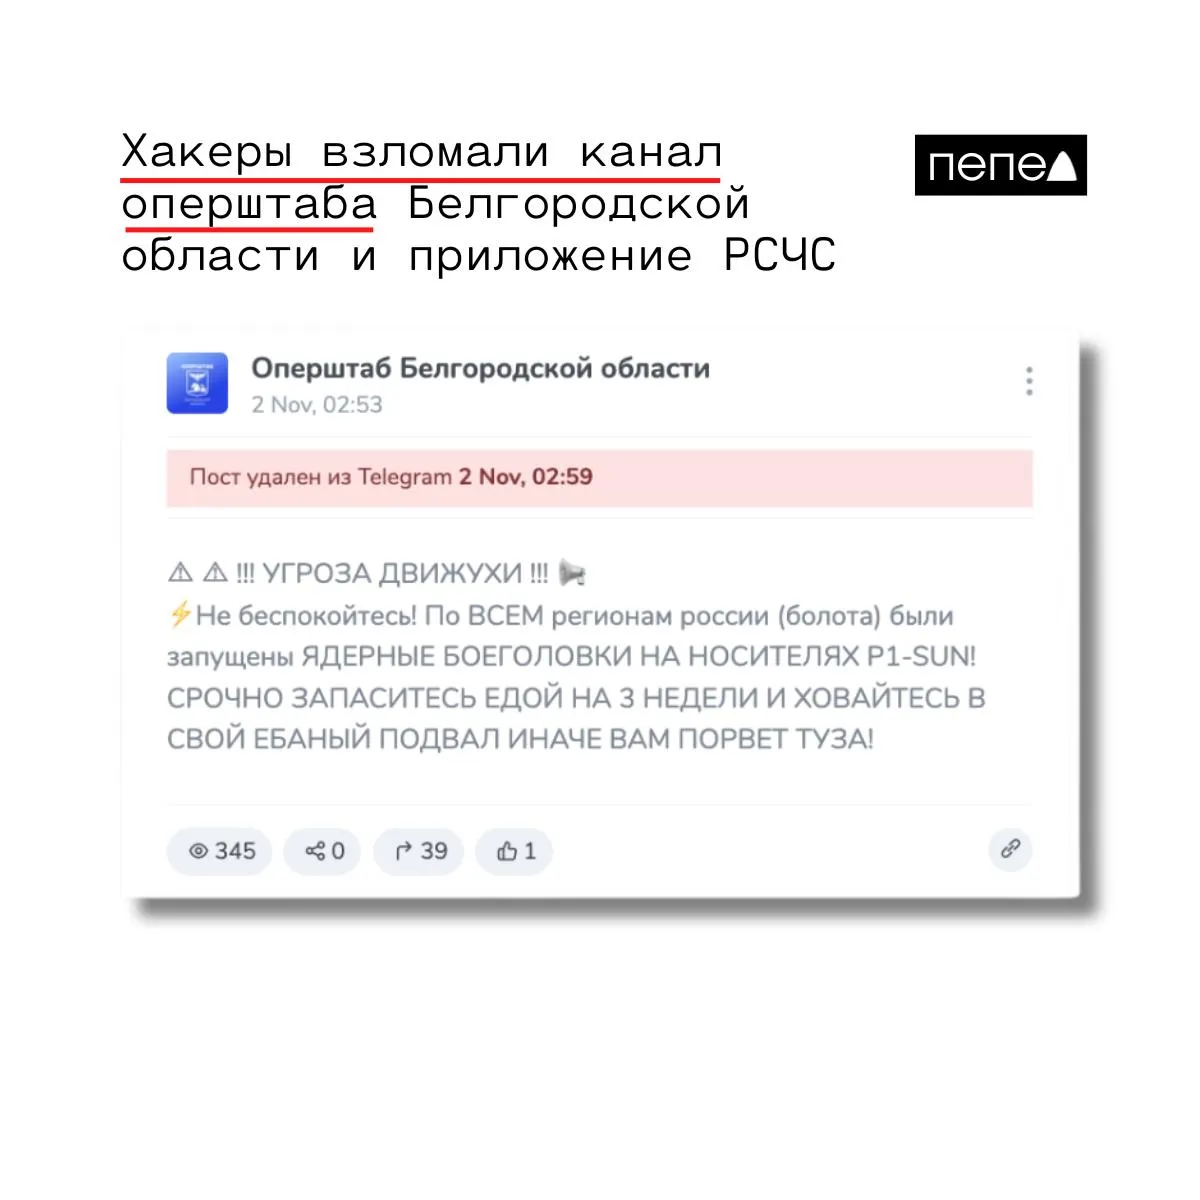
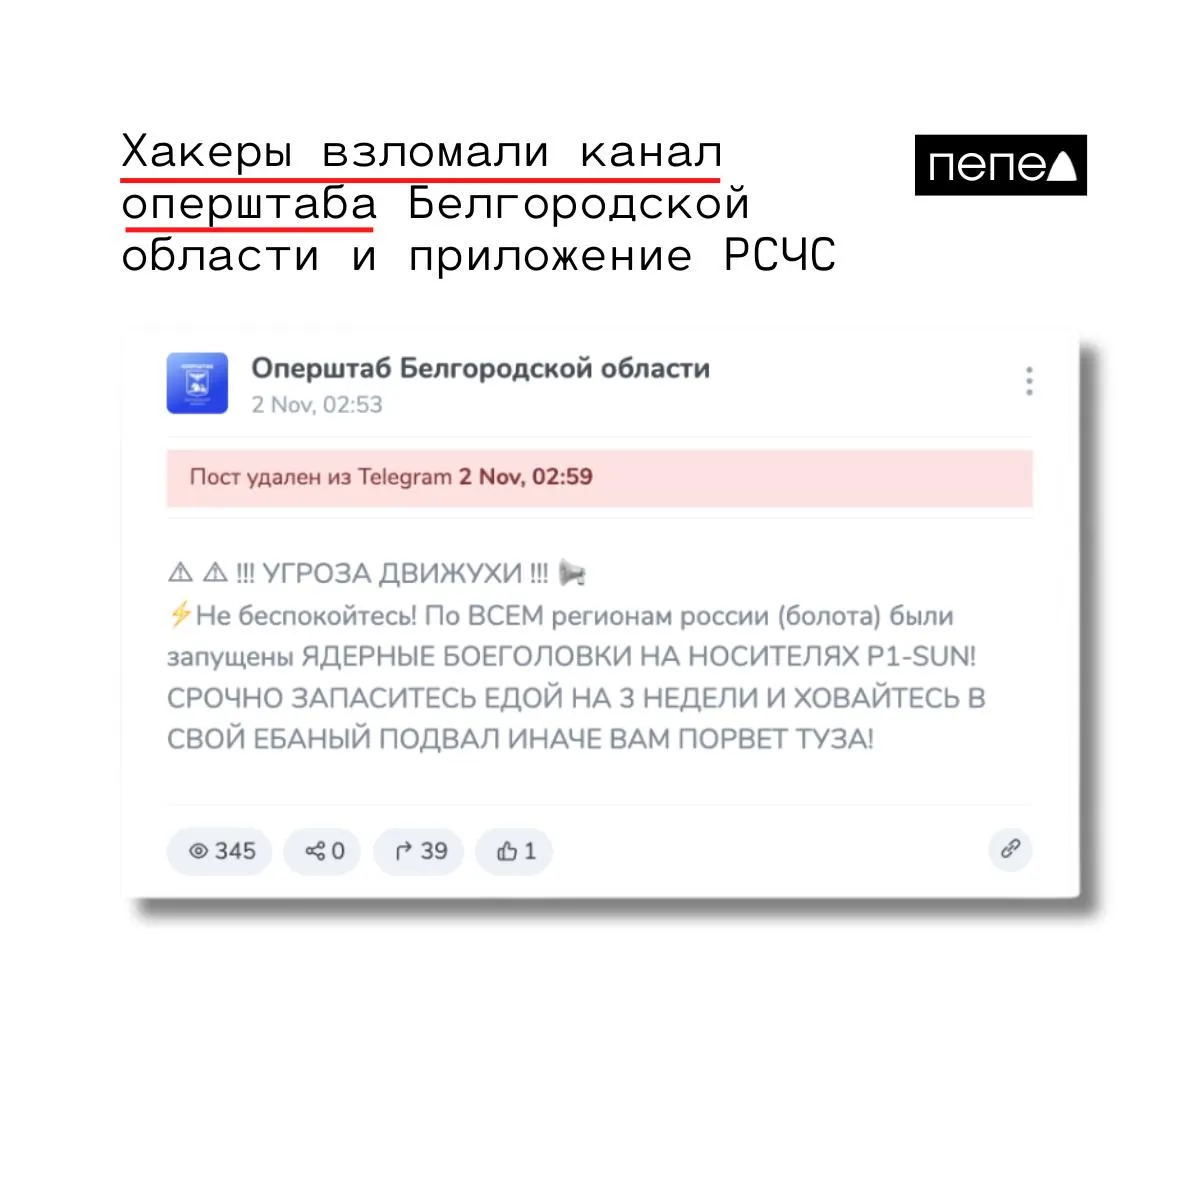
Злоумышленники взломали канал оперштаба Белгородской области и мобильное приложение МЧС, распространив фейковое оповещение о якобы запуске ядерных боеголовок.
В канале оперштаба появились три сообщения об угрозе и призывы к белгородцам запастись едой, а также укрыться в подвале.
Позже в канале сообщили о взломе приложения МЧС и рассылке ложной информации населению.
Ведомство поясняет, что взлом не затронул систему оповещения: сирены, СМС‑рассылки и теле- и радиовещание работают в штатном режиме; приложение является лишь дополнительным каналом.
Сообщалось, что ложные уведомления о ядерной угрозе появились в восьми регионах, включая Москву, Подмосковье, Санкт‑Петербург, Свердловскую область и Башкортостан.
Накануне вечером хакеры взломали украинское приложение «Повітряна тривога» и разослали через него фейковое предупреждение о ядерной и химической угрозе и уличных боях в Киеве.
В сообщениях упоминались призывы подписаться на «Пепел», оплатить подписки на зарубежные сервисы и использовать VPN, который обходится по «белым спискам».